

 구글 검색 선호 출처로 추가 ↗


 ⓒ데일리안DB
KT와 LG유플러스가 중국계 해커 조직에 의해 해킹을 당했다는 의혹과 관련해 과학기술정보통신부가 사실 여부 확인을 위한 정밀 분석에 착수했다.
과학기술정보통신부는 2일 "양 통신사의 침해사고 여부 확인을 위해 현장 점검 및 관련 자료를 제출받아 정밀 포렌식 분석 중에 있다"며 "침해사고가 확인되는 경우 투명하게 공개하겠다"고 밝혔다.
지난달 8일 미국 해킹 전문지 프랙이 발표한 보고서에 따르면 중국계로 추정되는 해커 조직 김수키 서버에서 KT, LG유플러스 등 국내 기관으로부터 유출이 의심되는 정보가 발견됐다.
KT는 인증서(SSL 키)가 유출된 정황이 발견됐다. 유출 당시 유효했던 인증서로, 현재는 만료됐다. LG유플러스는 내부 서버 관리용 계정 권한 관리 시스템(APPM) 소스코드 및 데이터베이스, 8938대 서버 정보, 4만2526개 계정 및 167명 직원·협력사 ID·실명 등이 유출된 것으로 추정된다.
전날 최민희 더불어민주당 의원실에 따르면 프랙 보고서 발표보다 앞선 7월 18일 익명의 화이트 해커가 국정원, 한국인터넷진흥원에 이 사실을 제보했다고 한다. 이를 기반으로 과학기술정보통신부와 한국인터넷진흥원이 사실조사를 해왔다는 설명이다.
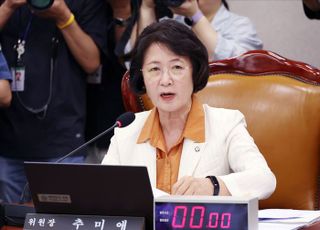
최 위원장은 이 과정에서 두 통신사가 침해사고로 인정되는 것을 피하고자 자진신고를 거부했다고 주장했다. 이에 따라 민관합동조사단이 구성되지 못해 정밀 조사에 차질이 발생했다는 것이다. 현행법상 기업이 자진신고하지 않으면 민관합동조사단이 구성될 수 없다.
최 위원장은 "양사는 자진 신고하고, 정부는 민관합동조사단을 구성해 실상을 낱낱이 파헤쳐야 한다"며 "꼼수를 막을 수 있는 관련법 개정에 즉각 나설 것"이라고 말했다.

 네이버에서 데일리안 구독하기
 다음에서 데일리안 구독하기

 실시간 랭킹뉴스




댓글 쓰기